KI beschleunigt die Erkennung von Schwachstellen. Nicht jede PDF-Lösung ist darauf ausgelegt, Bedrohungen einzudämmen.
KI verändert die Kosten und die Geschwindigkeit von Cyberangriffen. Im September 2026 berichtete The Wall Street Journal, dass ein dreiköpfiges Sicherheitsforschungsteam Claude von Anthropic nutzte, um Softwarefehler zu verketten und so Zugang zu den internen Code-Systemen von OpenAI zu erlangen. Die Forschenden waren White-Hat-Tester, die im Rahmen eines Bug-Bounty-Programms tätig waren, und der gesamte Weg von einem neu entdeckten Fehler bis zum Systemzugang dauerte weniger als drei Tage. Die Lehre daraus ist ernüchternd: Was früher ein gut ausgestattetes Team erforderte, können heute wenige Personen mit frei verfügbaren KI-Tools erledigen. Und diese Entwicklung zeigt sich mittlerweile in großem Maßstab: CrowdStrike meldete, dass KI-gesteuerte Angreiferaktivitäten gegenüber dem Vorjahr um 89 % gestiegen sind – und der schnellste erfasste Einbruch verbreitete sich in lediglich 27 Sekunden über ein Netzwerk. Da KI es schneller und kostengünstiger macht, Schwachstellen zu finden und in funktionierende Angriffe umzuwandeln, haben Unternehmen immer weniger Zeit, Bedrohungen zu erkennen, einzudämmen und darauf zu reagieren.
Als das am weitesten verbreitete Format für den Informationsaustausch kann PDF auch eine der größten Angriffsflächen im Unternehmen sein. Billionen von PDFs sind im Umlauf und enthalten Dokumente, auf die Unternehmen täglich angewiesen sind: Verträge, Finanzunterlagen, Vorstandsunterlagen, Patientendateien und Behördenformulare. Täglich öffnen Mitarbeitende Dateien, die von außerhalb der Organisation eintreffen: eine per E-Mail zugesandte Rechnung, einen unterzeichneten Vertrag, einen Lebenslauf oder die Abrechnung eines Anbieters. Jede dieser Dateien kann Malware enthalten – und KI hat die Kosten für deren Erstellung drastisch gesenkt. Anstatt nach jedem neu entdeckten Exploit ständig nachzurüsten, sollte die Bedrohung an ihrem Ursprung eingedämmt werden: in der Desktop-Software, die die Datei öffnet. Diese Software ist ein zentraler Bestandteil eures Sicherheitsperimeters und verdient dieselbe kritische Prüfung, die ihr bereits auf Betriebssysteme, Browser und Collaboration-Tools anwendet.
Worauf es bei einer sicheren PDF-Lösung ankommt
Bei der Bewertung einer PDF-Lösung sollten Unternehmen über Funktionen und Preis hinausdenken und vier Sicherheitsanforderungen berücksichtigen, die für jeden Anbieter gelten.
1. Containment: Kann die Lösung verhindern, dass eine schädliche Datei euer System oder Netzwerk kompromittiert?
Nicht vertrauenswürdige Dateien gelangen ständig über E-Mail, Downloads aus dem Web, freigegebene Laufwerke und Anbieterportale in Unternehmen – und jede einzelne davon kann gezielt darauf ausgelegt sein, genau die Anwendung auszunutzen, die sie öffnet. Deshalb setzen die meisten modernen Browser und andere Anwendungen, die routinemäßig nicht vertrauenswürdige Inhalte verarbeiten, auf Sandboxing als erste Verteidigungslinie.
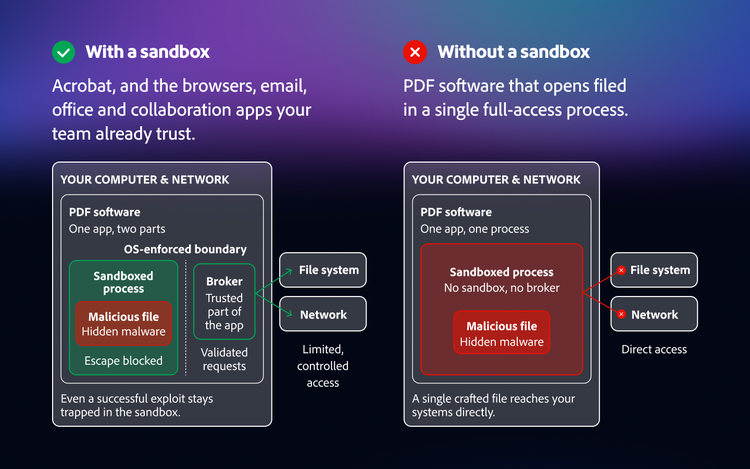
Eine Sandbox errichtet eine vom Betriebssystem erzwungene Barriere um die Anwendung herum, die den direkten Zugriff auf das Dateisystem, das Netzwerk und andere Anwendungen einschränkt. Selbst ein erfolgreicher Exploit bleibt so eingedämmt und kann sich nicht ausbreiten. Jede Aktion, die diese Barriere überschreiten muss – wie das Speichern einer Datei –, sollte über einen kleinen, streng kontrollierten Broker mit sorgfältig geprüften Berechtigungen abgewickelt werden. Die Angriffsfläche reduziert sich damit auf diesen winzigen Broker, der engmaschig überprüft und abgesichert werden kann. Damit dieser Schutz wirksam ist, sollte Sandboxing standardmäßig aktiviert sein – und nicht als Option, die Administratorinnen und Administratoren erst suchen und manuell einschalten müssen.
2. Erkennungsabdeckung: Werden eure Sicherheits-Tools Bedrohungen erkennen, die auf eure PDF-Lösung abzielen?
Antivirenprodukte, Dateiscanner und weitere Sicherheits-Tools helfen dabei, schädliche PDFs zu erkennen, bevor sie Schaden anrichten können. Um eine verdächtige PDF zu analysieren, öffnen manche Sicherheits-Tools sie in einer kontrollierten Umgebung und beobachten ihr Verhalten. Doch ein Angriff, der auf eine bestimmte PDF-Anwendung ausgelegt ist, aktiviert sich möglicherweise nicht, wenn die Datei in einer anderen geöffnet wird. Analysiert das Sicherheits-Tool die Datei nicht mit der Anwendung, auf die der Angriff abzielt, bleibt das schädliche Verhalten unentdeckt.
Deshalb kann die Wahl der PDF-Lösung für ein Unternehmen mehr beeinflussen als nur die Fähigkeit, einen Angriff einzudämmen. Unternehmen sollten daher auch prüfen, ob die Sicherheits-Tools, auf die sie sich verlassen, regelmäßig gegen diese PDF-Lösung getestet werden – und so helfen, Bedrohungen zu erkennen, die gezielt auf deren Ausnutzung ausgelegt sind.
3. Sicherheitsprogramm: Wie ausgereift ist das Sicherheitsprogramm hinter der Software?
Software ist nie wirklich fertig – deshalb ist das laufende Sicherheitsprogramm eines Softwareanbieters genauso wichtig wie der Funktionsumfang des Produkts. Achtet auf ein dediziertes Sicherheitsteam und einen sicheren Entwicklungslebenszyklus, der Sicherheit von Anfang an verankert – durch Threat Modeling, Code-Review, statische und dynamische Analyse sowie kontinuierliches Fuzzing. Ein starkes Programm schafft Transparenz und lädt zur externen Überprüfung ein: über ein öffentliches Bug-Bounty-Programm und die koordinierte Offenlegung von Schwachstellen – und es veröffentlicht detaillierte Testergebnisse statt bloßer Zusammenfassungen. Immer mehr leistungsstarke Softwareanbieter setzen zudem auf hochmoderne KI-Modelle, um Schwachstellen im Code zu finden und zu beheben, bevor die Software die Kundschaft – oder Angreifende – erreicht.
4. Reaktionsgeschwindigkeit: Wie schnell und zuverlässig werden Schwachstellen behoben?
Die Zeit zwischen der Entdeckung einer Schwachstelle und ihrer Ausnutzung wird heute in Tagen gemessen – das macht die Geschwindigkeit und Verlässlichkeit von Korrekturen zu einem entscheidenden Sicherheitsfaktor. Sucht nach einer Lösung, die einem regelmäßigen, veröffentlichten Update-Rhythmus folgt und bei Bedarf außerplanmäßige Notfallkorrekturen bereitstellen kann. Updates sollten die gesamte Umgebung erfassen – automatisch, wenn die automatische Aktualisierung aktiviert ist, und per unkomplizierter Admin-Bereitstellung, wenn sie deaktiviert wurde.
Checkliste zur Bewertung von PDF-Lösungen
Nutzt diese Checkliste, um jede PDF-Lösung zu bewerten, bevor ihr sie kauft oder verlängert. Bittet den Anbieter, für jeden Punkt einen Nachweis zu erbringen.
1) EINDÄMMUNG: Kann eine schädliche Datei unsere Dateisysteme und unser Netzwerk erreichen und angreifen?
[ ] Öffnet nicht vertrauenswürdige Dateien in einer vom Betriebssystem erzwungenen Sandbox,
[ ] Sandbox ist standardmäßig aktiviert
[ ] Sandbox auf allen von uns verwendeten Plattformen verfügbar (Windows, macOS)
[ ] Aktionen, die die Sandbox verlassen, laufen über einen minimalen, berechtigungsgeprüften Broker
[ ] Auch ein erfolgreicher Exploit kann nicht auf das Dateisystem, das Netzwerk oder andere Apps zugreifen
2) ERKENNUNGSABDECKUNG: Können unsere Scanner Bedrohungen erkennen, die speziell für diese Software entwickelt wurden?
[ ] Führende Analysedienste (VirusTotal, CrowdStrike Falcon Sandbox, Joe Sandbox,
ANY.RUN, Palo Alto WildFire) analysieren PDFs beim Öffnen in dieser Software
[ ] Exploits, die auf diese Software abzielen, würden von unserem Erkennungs-Stack abgefangen,
und nicht erst auf dem Endpunkt erkannt, nachdem sie ausgeführt wurden
3) REAKTION AUF SCHWACHSTELLEN: Wie schnell und zuverlässig werden Schwachstellen behoben?
[ ] Veröffentlichter, regelmäßiger Patch-Rhythmus
[ ] Außerplanmäßige Notfallkorrekturen mit festgelegtem Zeitrahmen
[ ] Automatische Aktualisierung im Hintergrund sowie einfache Admin-Bereitstellung (Intune, SCCM, Jamf), wenn diese deaktiviert ist
[ ] Der Anbieter veröffentlicht eigene CVEs (ist ein CNA) und ist nicht auf Dritte angewiesen
4) SICHERHEITSPROGRAMM: Wird Sicherheit als ernsthaftes, kontinuierliches Investment behandelt?
[ ] Dediziertes Produktsicherheitsteam und sicherer Entwicklungslebenszyklus
(Threat Modeling, Code-Review, statische/dynamische Analyse, Fuzzing)
[ ] Öffentliches Bug-Bounty-Programm und koordinierte Offenlegung von Schwachstellen
[ ] Sicherheitsbulletins und Testergebnisse veröffentlichen, einschließlich interner Erkenntnisse
[ ] KI einsetzen, um Fehler im eigenen Code vor der Freigabe zu finden und zu beheben
[ ] 24/7-Reaktion auf Sicherheitsvorfälle mit dokumentiertem Prozess
So schneidet Adobe Acrobat ab
Acrobat wurde mit Blick auf diese vier Anforderungen entwickelt: standardmäßige Eindämmung, breite Abdeckung des Sicherheitsökosystems, ein ausgereiftes Sicherheitsprogramm und eine planbare Reaktion auf Schwachstellen. Da diese Funktionen je nach PDF-Lösung variieren können, sind sie entscheidende Kriterien bei der Auswahl.
Eindämmung als Standard
Acrobat verarbeitet jede Datei innerhalb einer Sandbox – einer vom Betriebssystem erzwungenen Grenze, wie oben beschrieben. Nahezu die gesamte Verarbeitung, einschließlich der Analyse und Darstellung der Datei, findet innerhalb dieser Sandbox statt. Wenn Acrobat außerhalb dieser Grenze aktiv werden muss, wird die Anfrage durch einen kleinen Broker-Prozess geleitet – die einzige Komponente mit echten Berechtigungen. Jede Anfrage wird dabei validiert. Nutzt eine schädliche Datei eine Schwachstelle aus, bleibt der Angriff innerhalb der Grenze eingeschlossen und kann weder euer Dateisystem noch euer Netzwerk oder eure anderen Anwendungen erreichen. Die Eindämmung ist standardmäßig aktiviert. PDF-Anwendungen ohne diese Art von Sandbox-Architektur verarbeiten Dateien möglicherweise mit umfassenderen Systemberechtigungen, was die potenziellen Auswirkungen einer erfolgreich ausgenutzten Schwachstelle erhöht.