L’IA accelera la scoperta delle vulnerabilità. Non tutte le soluzioni PDF sono progettate per contenere la minaccia.
L’IA sta ridefinendo costi e tempi degli attacchi informatici. Nel settembre 2026, The Wall Street Journal ha riportato che un team di 3 ricercatori di sicurezza ha utilizzato Claude di Anthropic per concatenare vulnerabilità nel software e accedere ai sistemi di codice interno di OpenAI. Si trattava di tester white-hat che operavano nell’ambito di un programma di bug bounty: dall’individuazione di un nuovo bug all’accesso ai sistemi sono bastati meno di 3 giorni. La lezione è seria: attività che un tempo richiedevano team numerosi e specializzati possono oggi essere svolte da poche persone con strumenti di IA già disponibili sul mercato. E il fenomeno si manifesta su larga scala: CrowdStrike ha registrato un aumento dell'89% anno su anno nelle attività avversariali guidate dall’IA, e l’intrusione più rapida mai documentata si è propagata attraverso una rete in soli 27 secondi. Man mano che l’IA rende più veloce ed economico individuare le vulnerabilità e trasformarle in attacchi concreti, le aziende hanno sempre meno tempo per rilevarle, contenerle e rispondere alle minacce.
Essendo il formato più diffuso per lo scambio di informazioni, il PDF può anche rappresentare una delle principali superfici di attacco per le aziende. Circolano trilioni di PDF con i documenti su cui si reggono le organizzazioni: contratti, documenti finanziari, materiali del consiglio di amministrazione, cartelle cliniche e moduli della pubblica amministrazione. Ogni giorno i dipendenti aprono file provenienti dall’esterno: una fattura via e-mail, un contratto firmato, un curriculum, un estratto conto di un fornitore. Ognuno di essi potrebbe contenere malware, e l’IA ha ridotto drasticamente i costi per crearlo. La difesa più affidabile non consiste nell’inseguire ogni nuova vulnerabilità man mano che viene scoperta, ma nel contenere la minaccia alla radice, nel software desktop che apre i file. Quel software è parte integrante del perimetro di sicurezza e merita la stessa attenzione già riservata a sistemi operativi, browser e strumenti di collaborazione.
Cosa cercare in una soluzione PDF sicura
In fase di valutazione di una soluzione PDF, le organizzazioni dovrebbero guardare oltre funzionalità e prezzo, considerando quattro requisiti di sicurezza applicabili a qualsiasi fornitore.
1. Contenimento: è in grado di impedire che un file dannoso comprometta il sistema o la rete?
I file non attendibili arrivano senza sosta nelle organizzazioni tramite e-mail, download dal web, unità condivise e portali dei fornitori, e ognuno di essi può essere costruito ad hoc per sfruttare proprio l’applicazione che lo apre. Per questo, la maggior parte dei browser moderni e delle applicazioni dedicate all’elaborazione di contenuti non attendibili utilizza la sandbox come prima linea di difesa.
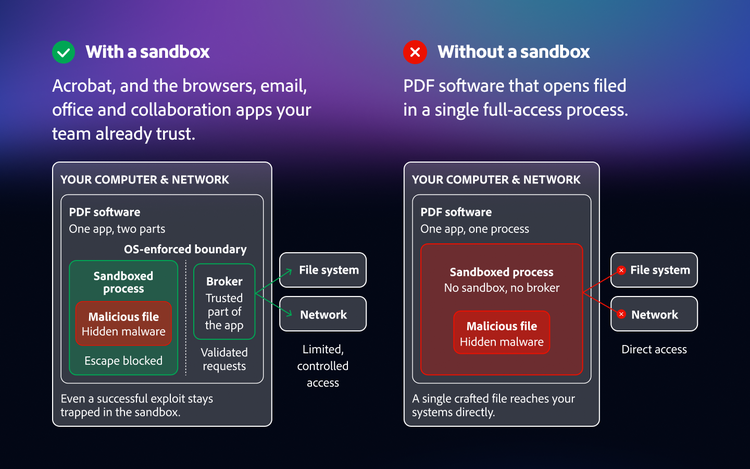
La sandbox crea un confine, imposto dal sistema operativo, attorno all’applicazione che limita l’accesso diretto al file system, alla rete e ad altre applicazioni, in modo che anche un exploit riuscito resti contenuto e non si diffonda. Qualsiasi azione che debba superare questo confine — come il salvataggio di un file — deve essere gestita da un piccolo broker sotto stretto controllo, con autorizzazioni validate con cura. La superficie di attacco si riduce così a questo minimo broker, facile da verificare e mettere in sicurezza. Affinché questa protezione sia efficace, la sandbox dovrebbe essere abilitata per impostazione predefinita, e non un’opzione che un amministratore deve scoprire e attivare.
2. Copertura del rilevamento: gli strumenti di sicurezza in uso riusciranno a rilevare le minacce dirette alla soluzione PDF?
I prodotti antivirus, gli scanner di file e altri strumenti di sicurezza aiutano a individuare i PDF dannosi prima che possano causare danni. Per analizzare un PDF sospetto, alcuni di questi strumenti lo aprono in un ambiente controllato e ne osservano il comportamento. Tuttavia, un attacco progettato per sfruttare una specifica applicazione PDF potrebbe non attivarsi quando un’altra applicazione apre lo stesso file. Se lo strumento di sicurezza non analizza il file con l’applicazione bersaglio dell’attacco, il comportamento dannoso potrebbe passare inosservato.
Per questo, la scelta della soluzione PDF può avere implicazioni che vanno oltre la sola capacità di contenere un attacco. Le organizzazioni dovrebbero anche valutare se gli strumenti di sicurezza su cui fanno affidamento testano con regolarità quella soluzione PDF, contribuendo a identificare le minacce progettate per sfruttarla.
3. Programma di sicurezza: quanto è consolidato il programma di sicurezza alla base del software?
Il software non è mai definitivo: per questo il programma di sicurezza continuativo del fornitore conta quanto le funzionalità del prodotto. È fondamentale cercare un team di sicurezza dedicato e un ciclo di vita di sviluppo sicuro, progettato con la sicurezza come principio fondante, che incorpori controlli di sicurezza sin dalle prime fasi dello sviluppo e includa modellazione delle minacce, revisione del codice, analisi statica e dinamica e fuzzing continuo. Un programma solido garantisce trasparenza e favorisce il controllo esterno attraverso un programma di bug bounty pubblico e una divulgazione coordinata delle vulnerabilità, pubblicando i risultati dei test di sicurezza anziché un semplice riepilogo. I provider più avanzati applicano anche modelli di IA all’avanguardia per individuare e correggere le vulnerabilità nel codice prima che raggiungano i clienti — e gli avversari.
4. Velocità di risposta: con quale rapidità e prevedibilità si correggono le vulnerabilità?
Oggi il tempo che intercorre tra la scoperta e lo sfruttamento di una vulnerabilità si misura in giorni, rendendo la velocità e la prevedibilità delle correzioni un controllo di sicurezza fondamentale. È importante scegliere una soluzione che segua una cadenza di aggiornamento regolare e documentata e che sia in grado di rilasciare correzioni di emergenza fuori banda quando la situazione lo richiede. Gli aggiornamenti devono essere distribuiti in tutto l’ambiente: in modo automatico se l’aggiornamento automatico è attivo, e facilmente distribuibili dagli amministratori nei casi in cui sia stato disabilitato.
Checklist dei criteri di valutazione per le soluzioni PDF
Utilizza questa checklist per valutare qualsiasi soluzione PDF prima di acquistarla o rinnovarla. Chiedi al provider di fornire prove concrete per ogni elemento.
1) CONTENIMENTO: un file dannoso può raggiungere e attaccare i file system e la rete?
[ ] Apre i file non attendibili all’interno di una sandbox imposta dal sistema operativo,
[ ] Sandbox attiva per impostazione predefinita
[ ] Sandbox disponibile su tutte le piattaforme in uso (Windows, macOS)
[ ] Le azioni che escono dalla sandbox passano attraverso un broker minimale con verifica delle autorizzazioni
[ ] Anche un exploit riuscito non riesce a raggiungere il file system, la rete o altre applicazioni
2) COPERTURA DEL RILEVAMENTO: i nostri scanner rilevano le minacce progettate per questo software?
[ ] I principali servizi di analisi (VirusTotal, CrowdStrike Falcon Sandbox, Joe Sandbox,
ANY.RUN, Palo Alto WildFire) analizzano i PDF all’apertura con questo software
[ ] Il nostro stack di rilevamento intercetta gli exploit mirati a questo software,
e non solo dopo l’esecuzione sull’endpoint
3) RISPOSTA ALLE VULNERABILITÀ: con quale rapidità e prevedibilità si correggono i difetti?
[ ] Cadenza di patch regolare e documentata
[ ] Correzioni di emergenza fuori banda con tempistiche dichiarate
[ ] Aggiornamento automatico silenzioso e distribuzione amministrativa semplificata (Intune, SCCM, Jamf) quando è disattivato
[ ] Il fornitore rilascia i propri CVE (è un CNA) senza dipendere da terze parti
4) PROGRAMMA DI SICUREZZA: la sicurezza è un investimento serio e continuativo?
[ ] Team dedicato alla sicurezza dei prodotti e ciclo di vita di sviluppo sicuro
(modellazione delle minacce, revisione del codice, analisi statica/dinamica, fuzzing)
[ ] Programma di bug bounty pubblico e divulgazione coordinata delle vulnerabilità
[ ] Pubblica bollettini di sicurezza e risultati dei test, inclusi i risultati interni
[ ] Utilizza l’IA per individuare e correggere i difetti nel proprio codice prima del rilascio
[ ] Risposta agli incidenti 24/7 con un processo documentato
Come Adobe Acrobat soddisfa questi requisiti
Acrobat incorpora questi quattro requisiti sin dalla progettazione, coniugando il contenimento di default con un’ampia copertura dell’ecosistema di sicurezza, un programma di sicurezza maturo e un approccio strutturato alla risposta alle vulnerabilità. Poiché queste funzionalità possono variare da una soluzione PDF all’altra, rappresentano fattori determinanti da valutare nella scelta.
Contenimento di default
Acrobat elabora ogni file all’interno di una sandbox, il perimetro imposto dal sistema operativo descritto in precedenza. Quasi tutte le operazioni, tra cui il parsing e il rendering del file, avvengono all’interno di questa sandbox. Quando Acrobat deve operare al di fuori di essa, la richiesta transita attraverso un piccolo processo broker — l’unico componente dotato di autorizzazioni reali — e il sistema valida ogni richiesta. Se un file dannoso sfrutta una vulnerabilità, l’exploit rimane intrappolato nel perimetro e non può raggiungere il file system, la rete o le altre applicazioni. Il contenimento è attivo di default. Le applicazioni PDF prive di questa architettura sandbox possono elaborare i file con autorizzazioni di sistema più ampie, aumentando il potenziale impatto in caso di sfruttamento riuscito di una vulnerabilità.