Quand l’IA accélère la découverte des vulnérabilités, toutes les solutions PDF ne sont pas conçues pour contenir la menace
L’IA transforme les conditions économiques et la rapidité des cyberattaques. En septembre 2026, The Wall Street Journal a rapporté qu’une équipe de trois chercheurs et chercheuses en sécurité avait utilisé Claude d’Anthropic pour enchaîner des failles logicielles et accéder aux systèmes de code internes d’OpenAI. Ces chercheurs et ces chercheuses étaient des testeurs et des testeuses éthiques travaillant dans le cadre d’un programme de bug bounty, et le chemin d’accès complet — de la découverte d’un bug à l’accès aux systèmes — a pris moins de trois jours. La leçon est sans équivoque : ce qui exigeait autrefois une équipe bien dotée en ressources peut désormais être accompli par quelques personnes armées d’outils d’IA prêts à l’emploi. Cette tendance se manifeste désormais à l’échelle : CrowdStrike a signalé une hausse de 89 % des activités malveillantes pilotées par l’IA par rapport à l’année précédente, et l’intrusion la plus rapide enregistrée s’est propagée dans un réseau en 27 secondes. À mesure que l’IA accélère et réduit le coût de la découverte des vulnérabilités et de leur transformation en attaques réelles, les entreprises disposent de moins en moins de temps pour détecter les menaces, les contenir et y répondre.
En tant que format d’échange d’informations le plus répandu, le PDF constitue aussi l’une des principales surfaces d’attaque en entreprise. Des milliards de PDF circulent, portant les documents essentiels au fonctionnement des organisations : contrats, états financiers, documents du conseil d’administration, dossiers de patients et de patientes, et formulaires administratifs. Chaque jour, des employés et des employées ouvrent des fichiers reçus de l’extérieur : une facture par e-mail, un contrat signé, un CV, un relevé d’un fournisseur. Chacun peut contenir un malware, et l’IA a considérablement réduit le coût de sa création. Plutôt que de réagir systématiquement après coup à chaque nouvel exploit découvert, une défense solide consiste à contenir la menace à la source, dans le logiciel de bureau qui ouvre le fichier. Ce logiciel fait partie intégrante du périmètre de sécurité et mérite la même rigueur que celle déjà appliquée aux systèmes d’exploitation, aux navigateurs et aux outils de collaboration.
Que rechercher dans une solution PDF sécurisée
Pour évaluer une solution PDF, les organisations doivent aller au-delà des fonctionnalités et du prix, et examiner quatre exigences de sécurité applicables à tout fournisseur.
1. Confinement : la solution peut-elle empêcher un fichier malveillant de compromettre le système ou le réseau ?
Des fichiers non fiables pénètrent en permanence dans l’organisation par e-mail, via des téléchargements web, des disques partagés et des portails de fournisseurs, et chacun peut être conçu pour exploiter l’application même qui l’ouvre. C’est pourquoi la plupart des navigateurs modernes et des autres applications traitant régulièrement du contenu non fiable ont recours à la mise en sandbox comme première ligne de défense.
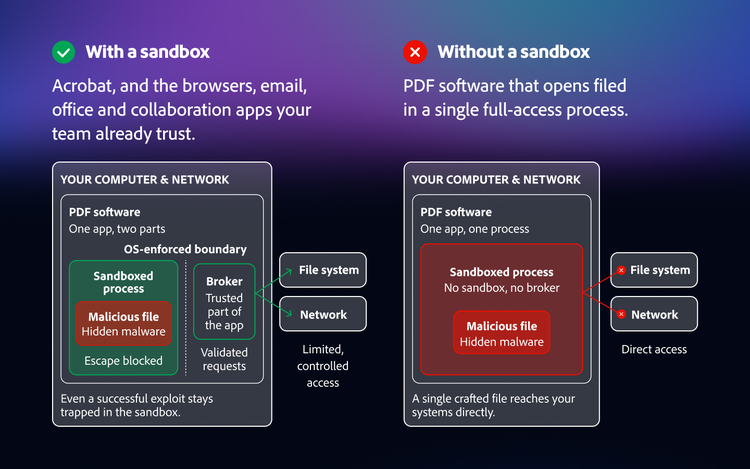
La sandbox crée une frontière imposée par le système d’exploitation autour de l’application, limitant l’accès direct au système de fichiers, au réseau et aux autres applications. Ainsi, même si un exploit aboutit, il reste confiné et ne peut se propager. Toute action nécessitant de franchir cette frontière, comme l’enregistrement d’un fichier, doit transiter par un intermédiaire de taille réduite, strictement contrôlé, dont les autorisations sont rigoureusement validées. La surface d’attaque se réduit alors à ce minuscule intermédiaire, qui peut être audité et sécurisé en profondeur. Pour que cette protection soit pleinement efficace, la mise en sandbox doit être activée par défaut, et non rester une option que l’administrateur ou l’administratrice doit découvrir et activer manuellement.
2. Couverture de détection : vos outils de sécurité détecteront-ils les menaces ciblant votre solution PDF ?
Les logiciels antivirus, les scanners de fichiers et les autres outils de sécurité permettent d’identifier les PDF malveillants avant qu’ils ne causent des dommages. Pour analyser un PDF suspect, certains outils de sécurité l’ouvrent dans un environnement contrôlé et observent son comportement. Or, une attaque conçue pour exploiter une application PDF donnée peut ne pas se déclencher lorsque le fichier est ouvert dans une autre. Si l’outil de sécurité n’analyse pas le fichier avec l’application que l’attaque visait, le comportement malveillant peut passer inaperçu.
C’est pourquoi le choix d’une solution PDF peut avoir des répercussions bien au-delà de la seule capacité à contenir une attaque. Les organisations doivent également vérifier si les outils de sécurité sur lesquels elles s’appuient testent régulièrement cette solution PDF, permettant ainsi d’identifier les menaces spécifiquement conçues pour l’exploiter.
3. Programme de sécurité : quel est le niveau de maturité du programme de sécurité qui sous-tend le logiciel ?
Un logiciel n’est jamais totalement abouti : le programme de sécurité permanent du fournisseur importe donc autant que les fonctionnalités du produit. Privilégiez les fournisseurs dotés d’une équipe de sécurité dédiée et d’un cycle de développement sécurisé dès la conception, intégrant des contrôles de sécurité dès le début du développement et comprenant la modélisation des menaces, la revue de code, des analyses statiques et dynamiques, ainsi qu’un fuzzing continu. Un programme solide se distingue par sa transparence : il favorise l’examen externe via un programme de bug bounty public et une divulgation coordonnée des vulnérabilités, et publie les résultats détaillés de ses tests de sécurité plutôt qu’un simple résumé. De plus en plus, les fournisseurs de logiciels sérieux s’appuient aussi sur des modèles d’IA de pointe pour déceler et corriger les vulnérabilités de leur code avant toute mise à disposition, que ce soit auprès des clients ou des adversaires.
4. Rapidité de réponse : avec quelle rapidité et quelle prévisibilité les vulnérabilités sont-elles corrigées ?
Le délai entre la découverte d’une vulnérabilité et son exploitation se mesure désormais en jours, ce qui fait de la rapidité et de la prévisibilité des correctifs un contrôle de sécurité essentiel. Privilégiez une solution qui respecte un calendrier de mises à jour régulier et publié, et qui est en mesure de déployer des correctifs d’urgence hors cycle lorsque la situation l’exige. Les mises à jour doivent couvrir l’ensemble de l’environnement : automatiquement lorsque la mise à jour automatique est activée, et facilement déployables par les administrateurs et les administratrices lorsqu’elle est désactivée.
Liste de contrôle des critères d’évaluation d’une solution PDF
Servez-vous de cette liste de contrôle pour évaluer toute solution PDF avant de l’acheter ou de la renouveler. Demandez au fournisseur de justifier chaque point avec des éléments probants.
1) CONFINEMENT : un fichier malveillant peut-il atteindre et attaquer nos systèmes de fichiers et notre réseau ?
[ ] Ouvre les fichiers non approuvés dans un sandbox imposé par le système d’exploitation.
[ ] Sandbox activé par défaut
[ ] Sandbox disponible sur toutes les plateformes utilisées (Windows, macOS)
[ ] Les actions sortant du sandbox passent par un broker minimal avec vérification des autorisations
[ ] Même en cas d’exploitation réussie, l’accès au système de fichiers, au réseau ou aux autres applications reste impossible
2) COUVERTURE DE DÉTECTION : nos outils d’analyse peuvent-ils détecter les menaces ciblant ce logiciel ?
[ ] Les principaux services d’analyse (VirusTotal, CrowdStrike Falcon Sandbox, Joe Sandbox.
ANY.RUN, Palo Alto WildFire) analysent les PDF à l’ouverture dans ce logiciel
[ ] Les exploits ciblant ce logiciel seraient interceptés par notre dispositif de détection.
et non simplement détectés sur le terminal après leur exécution
3) RÉPONSE AUX VULNÉRABILITÉS : à quelle vitesse et avec quelle prévisibilité les failles sont-elles corrigées ?
[ ] Calendrier de correctifs régulier et publié
[ ] Correctifs d’urgence hors cycle avec un délai annoncé
[ ] Mise à jour automatique silencieuse, et déploiement facile par les administrateurs et les administratrices (Intune, SCCM, Jamf) lorsqu’elle est désactivée
[ ] Le fournisseur émet ses propres CVE (en tant qu’autorité CNA) et ne dépend pas de tiers
4) PROGRAMME DE SÉCURITÉ : la sécurité est-elle un investissement sérieux et continu ?
[ ] Équipe dédiée à la sécurité des produits et cycle de développement sécurisé
(modélisation des menaces, revue de code, analyse statique/dynamique, fuzzing)
[ ] Programme de bug bounty public et divulgation coordonnée des vulnérabilités
[ ] Publie des bulletins de sécurité et des résultats de tests, y compris les conclusions internes
[ ] Exploite l’IA pour détecter et corriger les failles dans son propre code avant chaque version
[ ] Réponse aux incidents disponible 24 h/24 et 7 j/7, avec un processus documenté
Adobe Acrobat à la hauteur.
Acrobat a été développé en intégrant ces quatre exigences : mise en sandbox par défaut, couverture étendue de l’écosystème de sécurité, programme de sécurité mature et approche prévisible de la réponse aux vulnérabilités. Ces capacités varient selon les solutions PDF, ce qui en fait des critères déterminants lors du choix d’une solution.
Confinement par défaut
Acrobat traite chaque fichier dans une sandbox, c’est-à-dire un périmètre imposé par le système d’exploitation décrit précédemment. La quasi-totalité des opérations, notamment l’analyse et le rendu du fichier, s’effectuent à l’intérieur de cette sandbox. Lorsqu’Acrobat doit agir en dehors de ce périmètre, la demande transite par un petit processus intermédiaire, le seul composant disposant de véritables autorisations, et chaque demande est validée. Si un fichier malveillant exploite une vulnérabilité, l’exploit reste confiné dans le périmètre et ne peut pas atteindre le système de fichiers, le réseau ni les autres applications. Le confinement est activé par défaut. Les applications PDF dépourvues de ce type d’architecture sandbox peuvent traiter les fichiers avec des autorisations système plus étendues, ce qui augmente l’impact potentiel si une vulnérabilité est exploitée avec succès.