A IA está acelerando a descoberta de vulnerabilidades. Nem toda solução de PDF foi criada para conter a ameaça.
A IA está mudando a economia e a velocidade dos ataques cibernéticos. Em setembro de 2026, The Wall Street Journal noticiou que uma equipe de pesquisa de segurança de três pessoas usou o Claude, da Anthropic, para encadear falhas de software e acessar os sistemas internos de código da OpenAI. Os pesquisadores eram testadores white-hat trabalhando em um programa de recompensa por bugs, e o caminho completo, desde a descoberta de um bug até o acesso, levou menos de três dias. A lição é preocupante: o que antes exigia uma equipe bem estruturada pode ser realizado por poucas pessoas usando IA disponível no mercado. Essa mudança já aparece em grande escala: a CrowdStrike informou que a atividade de adversários impulsionada por IA cresceu 89% em relação ao ano anterior, e a intrusão mais rápida registrada se propagou por uma rede em 27 segundos. À medida que a IA torna mais rápido e barato encontrar vulnerabilidades e transformá-las em ataques reais, as empresas têm cada vez menos tempo para detectar, conter e responder às ameaças.
Como formato amplamente adotado para a troca de informações, o PDF também pode ser uma das maiores superfícies de ataque nas empresas. Trilhões de PDFs circulam pelo mundo, carregando documentos essenciais para as organizações: contratos, registros financeiros, materiais para o conselho, prontuários de pacientes e formulários governamentais. Todos os dias, colaboradores abrem arquivos vindos de fora da organização: uma fatura por email, um contrato assinado, um currículo, um extrato de fornecedor. Qualquer um deles pode conter malware, e a IA reduziu drasticamente o custo de criação. A defesa mais eficaz não é continuar reagindo a cada novo exploit descoberto, mas conter a ameaça na origem, no software desktop que abre o arquivo. Esse software é parte central do perímetro de segurança e merece a mesma atenção que você já dedica a sistemas operacionais, navegadores e ferramentas de colaboração.
O que avaliar em uma solução de PDF segura.
Ao avaliar uma solução de PDF, as organizações devem ir além de recursos e preço e considerar quatro requisitos de segurança que se aplicam a todos os fornecedores.
1. Contenção: a solução impede que um arquivo malicioso comprometa o sistema ou a rede?
Arquivos não confiáveis chegam à organização constantemente por email, downloads da web, unidades compartilhadas e portais de fornecedores, e qualquer um deles pode ser criado para explorar justamente o aplicativo que o abre. Por isso, a maioria dos navegadores modernos e outros aplicativos que processam conteúdo não confiável de forma rotineira usa o sandbox como primeira linha de defesa.
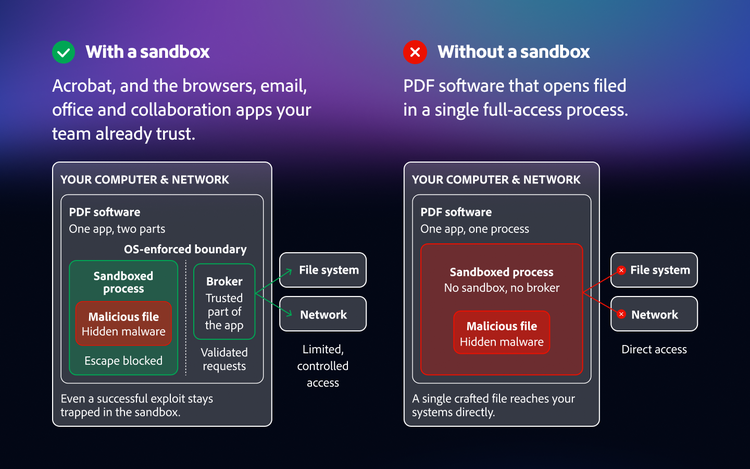
Um sandbox cria um limite imposto pelo sistema operacional em torno do aplicativo, restringindo o acesso direto ao sistema de arquivos, à rede e a outros aplicativos, de modo que mesmo um exploit bem-sucedido fique contido e não consiga se propagar. Qualquer ação que precise ultrapassar esse limite, como salvar um arquivo, deve ser mediada por um pequeno agente intermediário com controle rigoroso e permissões estritamente validadas. Com isso, a superfície de ataque se reduz a esse minúsculo agente intermediário, que pode ser auditado e protegido de forma muito mais precisa. Para que essa proteção seja eficaz, o sandbox deve estar ativado por padrão, e não ser uma opção que o administrador precise descobrir e habilitar.
2. Cobertura de detecção: as ferramentas de segurança detectam ameaças direcionadas à solução de PDF?
Produtos antivírus, scanners de arquivos e outras ferramentas de segurança ajudam a identificar PDFs maliciosos antes que causem danos. Para analisar um PDF suspeito, algumas ferramentas de segurança o abrem em um ambiente controlado e observam seu comportamento. No entanto, um ataque criado para explorar determinado aplicativo de PDF pode não ser ativado quando o arquivo é aberto em outro. Se a ferramenta de segurança não analisar o arquivo usando o aplicativo para o qual o ataque foi desenvolvido, o comportamento malicioso pode passar despercebido.
Por isso, a solução de PDF escolhida por uma organização pode impactar muito mais do que a capacidade de conter um ataque. As organizações também devem avaliar se as ferramentas de segurança em que confiam testam regularmente essa solução de PDF, ajudando a identificar ameaças criadas especificamente para explorá-la.
3. Programa de segurança: qual é a maturidade do programa de segurança por trás do software?
O software nunca está totalmente pronto, por isso o programa de segurança contínuo do fornecedor importa tanto quanto a funcionalidade do produto. Procure uma equipe de segurança dedicada e um ciclo de vida de desenvolvimento seguro, com proteções incorporadas desde o início do desenvolvimento, que inclua modelagem de ameaças, revisão de código, análise estática e dinâmica e fuzzing contínuo. Um programa sólido deve oferecer transparência e estimular auditorias externas por meio de um programa de recompensa por bugs e divulgação coordenada de vulnerabilidades, publicando os resultados dos testes de segurança, e não apenas um resumo. Cada vez mais, fornecedores de software sólidos também utilizam modelos de IA avançados para encontrar e corrigir vulnerabilidades no código antes que ele chegue aos clientes, e aos adversários.
4. Velocidade de resposta: com que rapidez e previsibilidade as vulnerabilidades são corrigidas?
O intervalo entre a descoberta e a exploração de uma vulnerabilidade agora é medido em dias, o que torna a velocidade e a previsibilidade das correções um controle de segurança essencial. Procure uma solução que siga um ciclo de atualizações regular e publicado, capaz de lançar patches de emergência fora do ciclo normal quando a situação exigir. As atualizações devem ser implementadas em todo o ambiente, de forma automática quando a atualização automática estiver ativada, e de fácil implantação por administradores nos cenários em que a atualização automática estiver desativada.
Lista de verificação de critérios de avaliação de solução de PDF.
Use esta lista de verificação para avaliar qualquer solução de PDF antes de contratar ou renovar. Solicite ao fornecedor que apresente evidências de cada item.
1) CONTENÇÃO: um arquivo malicioso consegue acessar e atacar nossos sistemas de arquivos e rede?
[ ] Abre arquivos não confiáveis dentro de um sandbox imposto pelo sistema operacional,
[ ] Sandbox ativo por padrão
[ ] Sandbox disponível em todas as plataformas utilizadas (Windows, macOS)
[ ] As ações que saem do sandbox passam por um agente intermediário mínimo com verificação de permissões
[ ] Um exploit bem-sucedido ainda não consegue acessar o sistema de arquivos, a rede ou outros aplicativos
2) COBERTURA DE DETECÇÃO: nossos scanners conseguem identificar ameaças criadas para este software?
[ ] Os principais serviços de análise (VirusTotal, CrowdStrike Falcon Sandbox, Joe Sandbox,
ANY.RUN, Palo Alto WildFire) analisam PDFs conforme são abertos neste software
[ ] Exploits que visam este software seriam detectados pela nossa pilha de detecção,
e não apenas descobertos no endpoint após a execução
3) RESPOSTA A VULNERABILIDADES: com que rapidez e previsibilidade os problemas são corrigidos?
[ ] Publicação com ciclo regular de patches
[ ] Correções emergenciais fora do ciclo regular com prazo definido
[ ] Atualização automática silenciosa, com implantação facilitada para administradores (Intune, SCCM, Jamf) quando desativada
[ ] Fornecedor que emite seus próprios CVEs (CNA), sem depender de terceiros
4) PROGRAMA DE SEGURANÇA: a segurança é um investimento sério e contínuo?
[ ] Equipe dedicada de segurança do produto e ciclo de vida de desenvolvimento seguro
(modelagem de ameaças, revisão de código, análise estática/dinâmica, fuzzing)
[ ] Programa público de recompensa por bugs e divulgação coordenada de vulnerabilidades
[ ] Publicação de boletins de segurança e resultados de testes, incluindo descobertas internas
[ ] Uso de IA para identificar e corrigir falhas no próprio código antes do lançamento
[ ] Resposta a incidentes 24/7 com processo documentado
Como o Adobe Acrobat se destaca.
O Acrobat foi desenvolvido com esses quatro requisitos em mente, unindo contenção por padrão, ampla cobertura do ecossistema de segurança, um programa de segurança maduro e uma abordagem previsível para a resposta a vulnerabilidades. Esses recursos podem variar entre as soluções de PDF, o que os torna fatores importantes a considerar na hora de escolher uma.
Contenção por padrão
O Acrobat processa cada arquivo dentro de um sandbox, o limite imposto pelo sistema operacional descrito acima. Quase todo o trabalho realizado, incluindo a análise e a renderização do arquivo, acontece dentro desse sandbox. Quando o Acrobat precisa agir fora dele, a solicitação passa por um pequeno processo de agente intermediário, o único componente com permissões reais, e cada solicitação é validada. Se um arquivo malicioso explorar uma vulnerabilidade, o exploit fica contido dentro do limite e não consegue acessar o sistema de arquivos, a rede nem os outros aplicativos. A contenção está ativada por padrão. Aplicativos de PDF sem esse tipo de arquitetura de sandbox podem processar arquivos com permissões mais amplas do sistema, aumentando o impacto potencial caso uma vulnerabilidade seja explorada com sucesso.