Wer im B2B-Marketing tätig ist, hat Kundendaten verteilt über CRM, Marketing-Automation, Web-Analyse und Werbeplattformen. Früher oder später fragt jemand, ob ihr ein bestimmtes Datenfeld für eine bestimmte Kampagne verwenden dürft – und die ehrliche Antwort lautet oft: „Wir sind uns nicht sicher." Genau diese Lücke zwischen den Daten, die ihr besitzt, und den Daten, die ihr sicher einsetzen könnt, schließt Data Governance. Dieses Handbuch erklärt, was Governance ist, wie sie funktioniert und wie B2B-Teams sie in die Praxis umsetzen – damit Daten nutzbar bleiben und die Organisation die Kontrolle behält.
Data Governance für B2B-Marketing: ein praktisches Handbuch
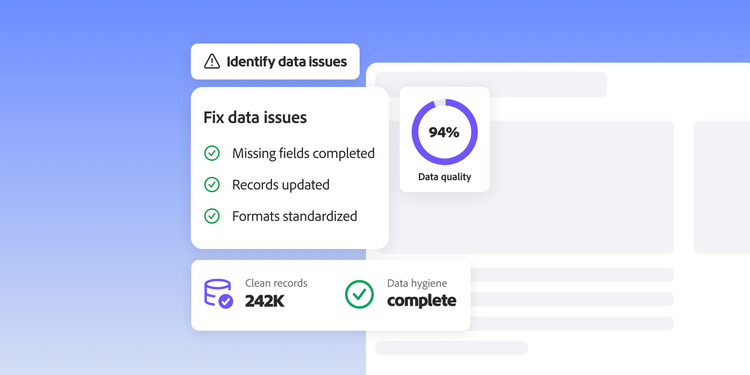
Warum ist Data Governance heute so wichtig?
An einem einzelnen Enterprise-B2B-Kauf sind durchschnittlich elf Entscheidungsverantwortliche beteiligt – wie die Analyse von Adobe zu Marketing Qualified Buying Groups zeigt –, und der Kaufzyklus erstreckt sich über Monate. Jeder dieser Stakeholder hinterlässt Daten in euren Systemen. Die Datenspur, die ein einziger Deal erzeugt, ist zwangsläufig umfangreich und unübersichtlich.
Wenn diese Daten über voneinander getrennte Tools verstreut sind, werden drei Fragen schnell schwer zu beantworten: Woher stammt ein bestimmter Datensatz? Wer entscheidet darüber, wie er verwendet wird? Und welche Verwendungen sind überhaupt zulässig? Kann niemand diese Fragen mit Sicherheit beantworten, stocken Kampagnen in der Freigabe – und das Compliance-Risiko wächst still und leise.
Governance ersetzt diese Unsicherheit durch klare Regeln. Marketing, Recht und IT erhalten damit eine gemeinsame Methode, Daten zu klassifizieren und vor dem Start einer Kampagne festzulegen, was erlaubt ist – nicht erst nach einer Beschwerde. Genau darum geht es: weg von reaktiver Schadensbegrenzung, hin zu proaktiven Regeln. Einen umfassenderen Überblick bietet die Perspektive von Adobe zu Transparenz und Datenschutz bei Kundendaten sowie zur Rolle der Marketer bei verantwortungsvollem Marketing mit Verbraucherdaten.
Was ist Data Governance genau?
Data Governance bezeichnet die Gesamtheit der Strategien und Technologien, mit denen ihr Kundendaten verwaltet und deren Nutzung im Einklang mit geltenden Vorschriften, vertraglichen Einschränkungen und internen Richtlinien haltet. Für B2B-Marketer kann das bedeuten: DSGVO in der EU, CCPA und CPRA in Kalifornien, CAN-SPAM für E-Mail sowie die Datennutzungsbedingungen in euren eigenen Verträgen mit Kundschaft und Partnern. In der Praxis umfasst Governance drei Dinge: Daten klassifizieren, Regeln für die zulässige Nutzung dieser Daten festlegen und diese Regeln durchsetzen, wenn jemand auf Basis der Daten handeln möchte.
Data Governance regelt, wie Daten verwendet werden dürfen – nicht nur, wer darauf zugreifen kann. Ein Datenfeld kann für einen Marketer vollständig zugänglich und gleichzeitig für eine bestimmte Aktivierung unzulässig sein. Genau diese Unterscheidung hält Data Governance fest.
Es lohnt sich außerdem, Data Governance von verwandten Konzepten abzugrenzen, mit denen sie häufig verwechselt wird:
- Zugriffskontrolle legt fest, wer sich anmelden und einen Datensatz einsehen darf.
- Data Governance bestimmt, was autorisierte Nutzende mit den Daten tun dürfen, sobald sie darauf Zugriff haben.
- Datenschutz- und Einwilligungsverwaltung kümmern sich um individuelle Rechtsanfragen und Opt-ins.
- Sicherheit schützt die Daten vollständig vor nicht autorisiertem Zugriff.
Diese Bereiche ergänzen einander, sind aber nicht austauschbar. Für eine vertiefende Einführung behandelt das Handbuch von Adobe zu Data Governance Frameworks und Modelle ausführlich.
Was ist ein Data-Governance-Framework?
Ein Framework verwandelt Data Governance von einer guten Absicht in einen wiederholbaren Prozess. Es benennt die vorhandenen Daten, legt Verantwortlichkeiten fest und definiert Richtlinien sowie Prüfschritte, die Qualität, Sicherheit und Datenschutz teamübergreifend gewährleisten. Fehlt diese Struktur, beginnt bei jeder neuen Kampagne dieselbe Diskussion von vorn.
Ein praxistaugliches B2B-Framework umfasst in der Regel vier Bereiche:
- Ein Klassifizierungsschema, das Daten nach Typ und Sensibilität kennzeichnet.
- Klare Verantwortlichkeiten, sodass eine namentlich benannte Person Richtlinienentscheidungen trifft – kein Komitee.
- Regeln, die an konkrete Marketing-Aktionen geknüpft sind – nicht an vage Prinzipien.
- Einen Betriebsprozess für regelmäßige Überprüfungen, wenn sich Daten, Gesetze und Kampagnen ändern.
Die Frage der Verantwortlichkeit wird von Teams am häufigsten übergangen – und sie ist es, die Data Governance am schnellsten zum Scheitern bringt. Richtlinien ohne Verantwortliche veralten, und das nächste Audit endet im Chaos. In den meisten B2B-Organisationen verteilt sich die Arbeit auf einige wenige Rollen:
- Eine Daten- oder Datenschutzverantwortliche (oft ein CDO) ist zuständig für das Klassifizierungsschema und Richtlinienentscheidungen.
- Legal und Compliance entscheiden, welche Gesetze und Verträge für welche Daten gelten.
- Datenarchitektinnen und Datenarchitekten sowie Ingenieurinnen und Ingenieure verantworten die Quellen, die Identität und die Durchsetzungspunkte.
- Marketing und Revenue Operations verantworten die Use Cases, die die Richtlinien unterstützen müssen.
Der Überblick von Adobe über Kundendaten-Management erläutert, wie ein Governance-Framework Sicherheit und Compliance als festen Bestandteil des täglichen Datenbetriebs unterstützt.
Wie funktioniert die Richtliniendurchsetzung?
Ein Framework definiert die Regeln – eine Plattform setzt sie um. Ausgereifte Plattformen gliedern Governance in drei verbundene Bereiche: Labels, Richtlinien und Durchsetzung. Zunächst wendet ihr Datennutzungs-Labels auf Datensätze und Felder an, um Art und Sensitivität der Daten zu beschreiben. Anschließend definiert ihr Richtlinien, die festlegen, welche Marketing-Aktionen erlaubt oder eingeschränkt sind, wenn bestimmte Labels vorhanden sind.
Die Durchsetzung leistet die eigentliche Arbeit. In Adobe Experience Platform prüft Data Governance automatisch, sobald Labels angewendet und Richtlinien definiert sind, ob eine Aktion – wie die Aktivierung einer Zielgruppe für ein Ziel – regelkonform ist. Verstößt die Aktion gegen eine Richtlinie, markiert die Plattform sie, bevor die Daten das System verlassen, und zeigt die Datenherkunft mit einer Erklärung, warum dies der Fall ist.
Der strukturelle Vorteil liegt darin, dass die Regeln in der Datenschicht verankert sind – nicht in den einzelnen Anwendungen. Eine Richtlinie, die ihr einmal festlegt, gilt für alle verbundenen Tools, die auf diese Daten zugreifen, anstatt Kampagne für Kampagne neu implementiert werden zu müssen.
So sieht das in der Praxis aus. Angenommen, ihr importiert eine Liste, bei der die E-Mail-Adressen vertraglich auf Service-Nachrichten beschränkt sind – nicht auf Marketing. Ihr beschriftet das entsprechende Feld mit einem Label. Ihr erstellt eine Richtlinie, die „Export zu Werbung“ einschränkt, wenn dieses Label vorhanden ist. Wenn ein Marketer später eine Account-Zielgruppe aufbaut und versucht, sie auf einer Werbeplattform zu aktivieren, erkennt die Plattform den Konflikt, bevor die Daten das System verlassen, benennt das betreffende Label und zeigt die Datenherkunft bis zur Quelle. Der Marketer erhält eine klare Begründung – keinen stillen Fehler und keinen Compliance-Vorfall Wochen später. Dieses Muster findet ihr in den integrierten Governance-Tools von Adobe in Customer Journey Analytics und in der Architektur hinter einem einheitlichen Kundenprofil, die ein Modell aus Datennutzungs-Labels und Durchsetzung verwendet.
Wie gestaltet ihr die Governance von B2B-Daten?
B2B-Governance bringt eine Besonderheit mit sich, die B2C nicht kennt: Ihr verwaltet sowohl individuelle Daten als auch Account-Daten – und diese sind miteinander verknüpft. B2B-Kaufende handeln selten allein oder folgen einem geradlinigen Weg. Sie durchlaufen einen Kaufprozess als Buying Group, kehren zu früheren Entscheidungen zurück und beziehen neue Stakeholder ein. Deshalb kann eine Richtlinienentscheidung zu einem einzelnen Kontakt Auswirkungen auf das gesamte Account haben. Wer eine Person isoliert betrachtet, verliert aus dem Blick, wie die Daten tatsächlich genutzt werden.
Diese Verknüpfung macht einheitliche, gut beschriftete Profile zur Grundlage jeder Governance, die ihr auf die Aktivierung anwenden möchtet. Wenn dieselbe Person als vier nicht zusammengeführte Datensätze in vier verschiedenen Tools existiert, lässt sich keine Richtlinie konsistent auf sie anwenden. Eine Regel lässt sich nicht durchsetzen, wenn die Daten nicht als Gesamtbild vorliegen.
Hier kommt eine Kundendatenplattform ins Spiel. Eine CDP vereint First-Party-Daten zu Profilen, die ihr wirklich steuern könnt – anstatt sie ohne gemeinsame Regeln über verschiedene Tools zu verteilen. Der Erklärartikel von Adobe zu was eine Kundendatenplattform ist zeigt, wie einheitliche Profile und integrierte Governance zusammenwirken, um die Aktivierung regelkonform zu gestalten.
Wie setzt ihr Governance um?
Fangt klein und konkret an. Vermeidet den Drang, jeden Datensatz im Unternehmen zu klassifizieren, bevor ihr überhaupt startet. Ein einziger funktionierender, regulierter Use Case ist mehr wert als eine vollständige Taxonomie, die nie eingeführt wird.
Ein praktischer erster Schritt sieht so aus:
- Wählt einen Use Case mit hohem Mehrwert, etwa eine Account-basierte Kampagne.
- Analysiert, woher die Daten stammen und wo sie aktiviert werden.
- Klassifiziert diese Daten mithilfe von Nutzungslabels.
- Legt die wenigen Richtlinien fest, die dabei wirklich entscheidend sind.
- Testet die Durchsetzung von Anfang bis Ende, bevor ihr das Modell weiter ausrollt.
Der häufigste Fehler ist, den Kauf einer Plattform als Endpunkt zu betrachten. Tools liefern die Mechanismen, aber euer Team muss nach wie vor entscheiden, welche Gesetze und Verträge gelten, Daten korrekt klassifizieren und Richtlinien langfristig verantworten. Governance ist eine gelebte Praxis – keine Einstellung, die man einmalig aktiviert.
Welche Rolle spielt Real-Time CDP B2B?
Für die B2B-Aktivierung vereint Adobe Real-Time CDP B2B Edition Daten aus verschiedenen Quellen zu Personen- und Account-Profilen für kanalübergreifendes Interaktion. Da die Lösung auf Adobe Experience Platform basiert, greift sie auf die Governance-Grundlage der Plattform zurück – sodass die definierten Labels und Richtlinien für unterstützte Datenvorgänge gelten, wenn ihr Account-Zielgruppen aufbaut und aktiviert.
Seid dabei präzise, was das bedeutet – und was nicht. Es handelt sich nicht um ein vollständiges unternehmensweites Data-Governance-Programm, und es ersetzt weder rechtliche Einschätzungen noch die Governance für Systeme außerhalb seines Geltungsbereichs. Überprüft eure Quellen, Berechtigungen und Architektur, bevor ihr davon ausgeht, dass eine bestimmte Regel auf einen bestimmten Datenfluss anwendbar ist.
Was die Lösung jedoch leistet: Sie macht regulierte B2B-Daten für eine koordinierte Aktivierung nutzbar. Darauf aufbauend orchestriert Adobe Journey Optimizer B2B Edition Account- und Buying-Group-Journeys auf dieser Grundlage. Die Aufgabenteilung lohnt es sich, klar im Blick zu behalten:
- Real-Time CDP B2B Edition bildet die Daten- und Zielgruppen-Grundlage: Sie vereint Personen- und Account-Profile.
- Journey Optimizer B2B Edition ist die Interaktionsebene: Sie orchestriert Journeys innerhalb einer Buying Group.
- Adobe Experience Platform liefert die Data Governance, auf die beide zurückgreifen – Richtlinien werden einmalig festgelegt und gelten für alle unterstützten Vorgänge in beiden.
Journey Optimizer B2B ist eine Orchestrierungsanwendung, kein eigenständiger Data-Governance-Dienst. Wo plattformbasierte Daten genutzt werden, hängt die angewandte Data Governance von der Konfiguration der zugrunde liegenden Plattform ab – bestätigt das für euer eigenes Deployment, statt es vorauszusetzen. Adobe beschreibt den Buying-Group-Ansatz in seinen Beiträgen zu Marketing Qualified Buying Groups sowie zur Vereinheitlichung fragmentierter Datensysteme mit einer Echtzeit-CDP.
Was sollte euer Team als Nächstes tun?
Data Governance zahlt sich aus, wenn sie nah an den Daten und nah am Geschehen ist. Klassifiziert eure Daten, definiert Richtlinien, die an konkrete Marketing-Aktionen geknüpft sind, und setzt sie zum Zeitpunkt der Aktivierung durch – statt im Nachhinein auf Compliance zu hoffen. Behaltet Zugriffskontrolle, Datenschutzanfragen und Sicherheit als verwandte, aber eigenständige Disziplinen im Blick.
Wer jetzt startet, ist mit drei Schritten gut aufgestellt:
- Wählt einen B2B-Use-Case aus und setzt dessen Governance konsequent um.
- Legt fest, wer für Klassifizierungs- und Richtlinienentscheidungen verantwortlich ist.
- Testet die Durchsetzung, bevor ihr den nächsten Use Case in Angriff nehmt.
Betrachtet jede Aussage darüber, was eine Plattform garantiert, als etwas, das ihr gegen eure eigene Architektur und Berechtigungen prüfen müsst. Verwaltete Daten sind nicht nur sicherere Daten. Es sind Daten, die ihr endlich einsetzen könnt.
Empfehlungen für euch.
Title
Data Governance für B2B-Marketing: ein praktisches Handbuch
CardDescription
Was Data Governance ist, wie Labels, Richtlinien und Durchsetzung funktionieren und wie B2B-Teams verwaltete Kundendaten gewinnbringend einsetzen.
cardDate
2026-10-26
cardImage
primaryTag
caas:content-type/blog
Tags
caas:content-type/blog, caas:blog-author/adobe-for-business-team, caas:products/adobe-real-time-cdp, caas:products/adobe-journey-optimizer-b2b-edition, caas:topic/customer-data-management, caas:topic/data-&-analytics,