La IA acelera el descubrimiento de vulnerabilidades. No todas las soluciones de PDF están diseñadas para contener la amenaza.
La IA está transformando la economía y la velocidad de los ciberataques. En septiembre de 2026, The Wall Street Journal informó que un equipo de investigación de seguridad de tres personas usó Claude de Anthropic para encadenar fallas de software y acceder a los sistemas de código interno de OpenAI. Los investigadores eran probadores de sombrero blanco que participaban en un programa de recompensas por errores, y la ruta completa desde un error recién descubierto hasta el acceso tardó menos de tres días. La lección es contundente: el trabajo que antes exigía un equipo con muchos recursos ahora puede realizarlo un grupo pequeño con IA comercial. Este cambio ya se observa a gran escala: CrowdStrike reportó que la actividad de adversarios impulsada por IA creció un 89 % interanual, y la intrusión más rápida que registró se propagó por una red en 27 segundos. A medida que la IA hace más rápido y económico encontrar vulnerabilidades y convertirlas en ataques funcionales, las empresas disponen de menos tiempo para detectar, contener y responder a las amenazas.
Al ser el formato más utilizado para el intercambio de información, los PDF pueden representar también una de las superficies de ataque más amplias en las empresas. Billones de PDF están en circulación con documentos fundamentales para las organizaciones: contratos, registros financieros, materiales para el consejo directivo, expedientes de pacientes y formularios gubernamentales. Cada día, el personal abre archivos que llegan desde fuera de la organización: una factura por correo electrónico, un contrato firmado, un currículum o un estado de cuenta de un proveedor. Cualquiera de ellos puede contener malware, y la IA ha reducido considerablemente el costo de crearlo. La defensa más sólida no consiste en ir siempre un paso atrás frente a cada nuevo exploit descubierto, sino en contener la amenaza desde la raíz: en el software de ordenador que abre el archivo. Ese software es parte central del perímetro de seguridad y merece el mismo nivel de análisis que ya se aplica a los sistemas operativos, los navegadores y las herramientas de colaboración.
Aspectos clave al evaluar una solución de PDF segura
Al evaluar una solución de PDF, las organizaciones deben ir más allá de las funciones y el precio, y tener en cuenta cuatro requisitos de seguridad que aplican a cualquier proveedor.
1. Contención: ¿puede un archivo malicioso comprometer el sistema o la red?
Los archivos de procedencia desconocida llegan constantemente a las organizaciones a través del correo electrónico, descargas web, unidades compartidas y portales de proveedores; cualquiera de ellos puede estar diseñado para explotar la misma aplicación que lo abre. Por eso, la mayoría de los navegadores modernos y otras aplicaciones que procesan contenido de procedencia desconocida con regularidad usan el aislamiento en entorno seguro como primera línea de defensa.
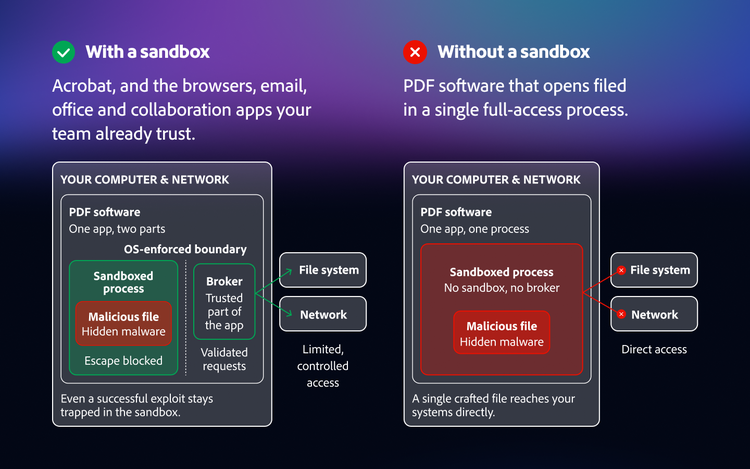
Un entorno aislado establece un límite impuesto por el sistema operativo alrededor de la aplicación, que restringe el acceso directo al sistema de archivos, la red y otras aplicaciones; de este modo, incluso si un exploit tiene éxito, queda contenido y no puede propagarse. Cualquier acción que deba cruzar ese límite, como guardar un archivo, debe estar mediada por un intermediario pequeño y estrictamente controlado con permisos rigurosamente validados. Así, la superficie de ataque se reduce a ese pequeño intermediario, que puede auditarse y protegerse con precisión. Para que esta protección sea efectiva, el aislamiento en entorno seguro debe estar habilitado de forma predeterminada, no como una opción que un administrador tenga que descubrir y activar.
2. Cobertura de detección: ¿las herramientas de seguridad detectarán las amenazas dirigidas a la solución de PDF?
Los antivirus, los escáneres de archivos y otras herramientas de seguridad ayudan a identificar los PDF maliciosos antes de que puedan causar daño. Para analizar un PDF sospechoso, algunas de estas herramientas lo abren en un entorno controlado y observan su comportamiento. Sin embargo, un ataque diseñado para explotar una aplicación de PDF específica puede no activarse cuando el archivo se abre en una aplicación diferente. Si la herramienta de seguridad no analiza el archivo con la aplicación para la que se diseñó el ataque, el comportamiento malicioso puede pasar desapercibido.
Por eso, la solución de PDF que adopta una organización puede influir en algo más que su capacidad para contener un ataque. También es importante evaluar si las herramientas de seguridad en las que se apoya realizan pruebas periódicas con esa solución de PDF, lo que permite identificar amenazas diseñadas específicamente para explotarla.
3. Programa de seguridad: ¿qué tan maduro es el programa de seguridad que respalda el software?
El software nunca está terminado, de modo que el programa de seguridad continuo del proveedor importa tanto como las funcionalidades del producto. Busca un equipo de seguridad dedicado y un ciclo de vida de desarrollo seguro por diseño, que integre controles de seguridad desde el inicio del desarrollo e incluya modelado de amenazas, revisión de código, análisis estático y dinámico, y fuzzing continuo. Un programa sólido debe ofrecer transparencia e invitar al escrutinio externo mediante un programa de recompensas por errores público y la divulgación coordinada de vulnerabilidades, y debe publicar los resultados de las pruebas de seguridad en lugar de un único resumen. Cada vez más, los proveedores de software más robustos también aplican modelos de IA de vanguardia para detectar y corregir vulnerabilidades en su código antes de que llegue a los clientes, y también a los adversarios.
4. Velocidad de respuesta: ¿con qué rapidez y previsibilidad se corrigen las vulnerabilidades?
Hoy en día, el tiempo entre el descubrimiento y la explotación de una vulnerabilidad se mide en días, lo que convierte la rapidez y previsibilidad de las correcciones en un control de seguridad crítico. Busca una solución con una cadencia de actualizaciones regular y publicada, que también pueda lanzar parches de emergencia fuera del ciclo habitual cuando la situación lo exija. Las actualizaciones deben desplegarse en todo el entorno: de forma automática si la actualización automática está habilitada, y de fácil implementación para los administradores en los casos donde ellos la han deshabilitado.
Lista de verificación de criterios de evaluación para soluciones de PDF
Usa esta lista de verificación para evaluar cualquier solución de PDF antes de comprar o renovar. Pide al proveedor que presente evidencia concreta de cada punto.
1) CONTENCIÓN: ¿puede un archivo malicioso alcanzar y atacar nuestros sistemas de archivos y nuestra red?
[ ] Abre archivos no confiables dentro de un entorno aislado impuesto por el sistema operativo,
[ ] El entorno aislado está activado de forma predeterminada
[ ] El entorno aislado está disponible en todas las plataformas que utilizamos (Windows, macOS)
[ ] Las acciones que salen del entorno aislado pasan por un intermediario mínimo con verificación de permisos
[ ] Incluso un exploit exitoso no puede acceder al sistema de archivos, la red ni otras aplicaciones
2) COBERTURA DE DETECCIÓN: ¿pueden nuestros escáneres detectar las amenazas diseñadas para este software?
[ ] Los principales servicios de análisis (VirusTotal, CrowdStrike Falcon Sandbox, Joe Sandbox,
ANY.RUN, Palo Alto WildFire) analizan los PDF mientras se abren en este software
[ ] Nuestro conjunto de detección captaría los exploits dirigidos a este software,
no solo descubiertos en el endpoint después de ejecutarse
3) RESPUESTA ANTE VULNERABILIDADES: ¿con qué rapidez y previsibilidad se corrigen las fallas?
[ ] Ciclo de parches publicado y periódico
[ ] Correcciones de emergencia fuera del ciclo habitual con un plazo establecido
[ ] Actualización automática silenciosa e implementación sencilla para administradores (Intune, SCCM, Jamf) cuando está desactivada
[ ] El proveedor emite sus propios CVE (es CNA), sin depender de terceros
4) PROGRAMA DE SEGURIDAD: ¿la seguridad es una inversión seria y continua?
[ ] Equipo dedicado de seguridad de producto y ciclo de vida de desarrollo seguro
(modelado de amenazas, revisión de código, análisis estático/dinámico, fuzzing)
[ ] Programa de recompensas por errores público y divulgación coordinada de vulnerabilidades
[ ] Publica boletines de seguridad y resultados de pruebas, incluidos los hallazgos internos
[ ] Aplica IA para identificar y corregir fallas en su propio código antes de cada versión
[ ] Respuesta ante incidentes 24/7 con un proceso documentado
Cómo Adobe Acrobat cumple con los requisitos
Acrobat se diseñó teniendo en cuenta estos cuatro requisitos: combina la contención predeterminada con una amplia cobertura del ecosistema de seguridad, un programa de seguridad maduro y un enfoque predecible para la respuesta ante vulnerabilidades. Estas capacidades varían entre las distintas soluciones de PDF, por lo que son factores clave a evaluar al momento de elegir una.
Contención predeterminada
Acrobat procesa cada archivo dentro de un entorno aislado, el límite impuesto por el sistema operativo que se describió anteriormente. Casi todo el trabajo, incluidos el análisis y la representación del archivo, ocurre dentro de ese entorno aislado. Cuando Acrobat necesita actuar fuera de él, la solicitud pasa por un pequeño proceso intermediario que es el único componente con permisos reales, y cada solicitud se valida. Si un archivo malicioso aprovecha una vulnerabilidad, el exploit queda atrapado dentro del límite y no puede llegar al sistema de archivos, la red ni las demás aplicaciones. La contención está activada de forma predeterminada. Las aplicaciones de PDF sin este tipo de arquitectura de entorno aislado pueden procesar archivos con permisos de sistema más amplios, lo que incrementa el impacto potencial si se aprovecha una vulnerabilidad con éxito.