AIが脆弱性の発見を加速させています。すべてのPDFソリューションが脅威を封じ込める設計になっているわけではありません
AIはサイバー攻撃のコストと速度を変えています。2026年9月、The Wall Street Journal は、3人のセキュリティ研究チームがAnthropicのClaudeを使ってソフトウェアの脆弱性を連鎖させ、OpenAIの内部コードシステムにアクセスしたと報じました。彼らはバグ報奨金プログラムを通じて活動するホワイトハットテスターで、新たに発見されたバグからシステムへのアクセスに至るまでの全過程が3日以内に完了しました。この事実は私たちに警鐘を鳴らします。かつて大規模なチームを必要としていた作業が、今では数人が既製のAIを活用することで実現できるようになっているのです。この変化は大規模に現れています。CrowdStrikeによると、AI主導の攻撃者の活動は前年比89%増加し、同社が記録した最速の侵入はわずか27秒でネットワーク全体に拡大しました。AIによって脆弱性の発見と実際の攻撃への転換がより速く、より低コストになるにつれ、企業が脅威を検知し、封じ込め、対応するための時間はますます少なくなっています。
PDFは情報共有のフォーマットとして広く普及しているため、企業における最大の攻撃対象領域の一つになりえます。数兆ものPDFが流通しており、契約書、財務記録、取締役会の資料、患者のファイル、政府書類など、組織の業務を支える文書を担っています。従業員は毎日、組織の外部から届くファイルを開いています。メールで届く請求書、署名済みの契約書、履歴書、ベンダーからの明細書—そのどれもがマルウェアを含んでいる可能性があり、AIの登場によりその作成コストは大幅に低下しています。最も確実な防御策は、新たな攻撃手法が発見されるたびに後追い対応を続けることではなく、ファイルを開くデスクトップソフトウェアの段階で根本から脅威を封じ込めることです。そのソフトウェアはセキュリティ境界のコアを担う要素であり、オペレーティングシステム、ブラウザー、コラボレーションツールに対して既に行っているのと同じ厳格な精査を行うべきです。
安全なPDFソリューションを選ぶポイント
PDFソリューションを評価する際は、機能や価格だけでなく、すべてのベンダーに共通する4つのセキュリティ要件も考慮することが重要です。
1. 封じ込め:悪意のあるファイルからシステムやネットワークを守ることができるか?
組織には、メール、webダウンロード、共有ドライブ、ベンダーポータルを通じて、信頼できないファイルが常に流入しています。そのどれもが、ファイルを開くアプリケーション自体を悪用するように精巧に作られている可能性があります。そのため、信頼できないコンテンツを日常的に処理する最新のブラウザーやその他のアプリケーションのほとんどは、サンドボックス化を第一の防御手段として採用しています。
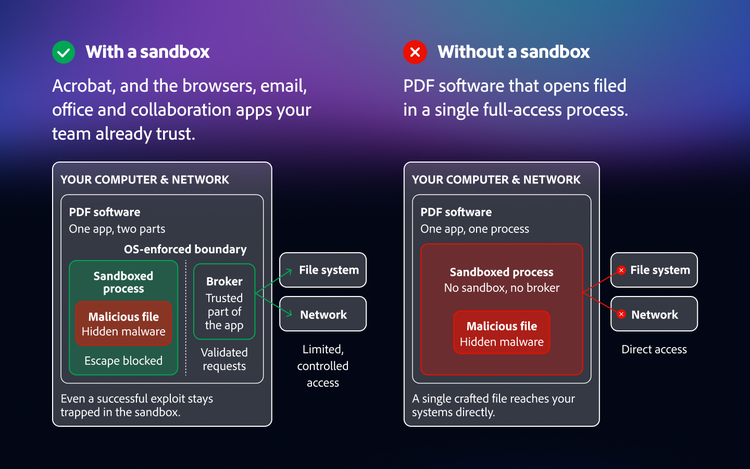
サンドボックスは、OSが強制する境界をアプリケーションの周囲に設け、ファイルシステム、ネットワーク、および他のアプリケーションへの直接アクセスを制限します。これにより、攻撃が成功した場合でも、その影響を封じ込め、拡散を防ぐことができます。ファイルの保存など、この境界を越える必要がある操作は、厳格に検証された権限を持つ、小規模かつ厳密に管理されたブローカーを介して行う必要があります。攻撃対象領域はこの小さなブローカーのみに絞り込まれるため、徹底的な監査とセキュリティ強化が可能になります。この保護を機能させるためには、管理者が設定を探して有効にするのではなく、サンドボックス化をデフォルトで有効にする必要があります。
2. 検出範囲:セキュリティツールはPDFソリューションを狙う脅威を検出できますか?
ウイルス対策製品、ファイルスキャナー、その他のセキュリティツールは、悪意のあるPDFが被害をもたらす前に検出するために役立ちます。不審なPDFを解析する際、一部のセキュリティツールは制御された環境でファイルを開き、その動作を観察します。しかし、特定のPDFアプリケーションの脆弱性を突くよう設計された攻撃は、別のアプリケーションでファイルを開いた場合には起動しないことがあります。攻撃のターゲットとなるアプリケーションを使ってファイルを解析しなければ、セキュリティツールが悪意のある動作を見逃してしまう可能性があります。
だからこそ、組織が選択するPDFソリューションは、攻撃を封じ込める能力にとどまらず、より広い影響を与えます。自社が利用するセキュリティツールが、そのPDFソリューションに対して定期的にテストを実施し、そのソリューションの脆弱性を突くことを目的とした脅威の特定に役立てているかどうかも、検討すべき重要なポイントです。
3. セキュリティプログラム:ソフトウェアを支えるセキュリティプログラムはどれほど成熟していますか?
ソフトウェアは完成することがありません。そのため、ソフトウェアプロバイダーが継続的に取り組むセキュリティプログラムは、製品の機能性と同様に重要です。専任のセキュリティチームと、セキュア・バイ・デザインに基づくセキュア開発ライフサイクルを確認してください。開発の初期段階からセキュリティコントロールを組み込み、脅威モデリング、コードレビュー、静的解析と動的解析、継続的なファジングを実施しているかどうかが重要なポイントです。優れたセキュリティプログラムは、公開されたバグ報奨金プログラムや協調的な脆弱性開示を通じて透明性を確保し、外部からの精査を積極的に受け入れます。また、セキュリティテストの結果を単なるサマリーではなく詳細な形で公開することも求められます。さらに、優れたソフトウェアプロバイダーは、フロンティアAIモデルを活用して、コードがお客様や攻撃者に届く前に脆弱性を発見・修正する取り組みも広まっています。
4. 対応スピード:脆弱性はどれほど迅速かつ予測可能な形で修正されますか?
脆弱性が発見されてから悪用されるまでの期間は、今や数日にまで縮まっています。そのため、修正の速度と予測可能性が重要なセキュリティコントロールとなります。定期的に公開されたアップデートスケジュールに従い、状況に応じて帯域外の緊急パッチを提供できるソリューションを選択してください。アップデートは環境全体に展開される必要があります。自動更新が有効な場合は自動的に適用され、管理者が自動更新を無効にしている場合でも、管理者が容易に展開できることが重要です。
PDFソリューション評価基準チェックリスト
このチェックリストを活用して、購入または更新前にPDFソリューションを評価してください。各項目について、プロバイダーに根拠の提示を求めてください。
1) 封じ込め:悪意のあるファイルがファイルシステムやネットワークに到達・攻撃することはできるか?
[ ] 信頼されていないファイルをOSが強制するサンドボックス内で開く、
[ ] サンドボックスはデフォルトで有効
[ ] 使用しているすべてのプラットフォーム (Windows, macOS) でサンドボックスが利用可能
[ ] サンドボックスを離れる操作は、最小限の権限確認済みブローカーを経由する
[ ] 攻撃が成功しても、ファイルシステム、ネットワーク、または他のアプリには到達できない
2) 検出範囲: スキャナーはこのソフトウェアを標的とした脅威を検出できるか?
[ ] 主要な分析サービス (VirusTotal, CrowdStrike Falcon Sandbox, Joe Sandbox,
ANY.RUN, Palo Alto WildFire) がこのソフトウェアで開かれるPDFを分析する
[ ] このソフトウェアを標的とした攻撃は検出スタックで捕捉され、
エンドポイントでの実行後に発見されるだけでなく、事前に検出できる
3) 脆弱性対応:欠陥はどれほど迅速かつ予測可能に修正されるか?
[ ] 公開された定期的なパッチリリーススケジュール
[ ] 対応期限が明示された帯域外の緊急修正
[ ] サイレント自動更新、および自動更新が無効な場合の管理者向け簡易展開 (Intune, SCCM, Jamf)
[ ] ベンダーが独自にCVEを発行 (CNA認定取得) しており、第三者に依存しない
4) セキュリティプログラム:セキュリティへの継続的な投資が行われているか?
[ ] 専任の製品セキュリティチームとセキュア開発ライフサイクル
(脅威モデリング、コードレビュー、静的/動的解析、ファジング)
[ ] 公開バグ報奨金プログラムと協調的な脆弱性開示
[ ] 内部調査結果を含むセキュリティ情報とテスト結果を公開
[ ] AIを活用してリリース前に自社コードの欠陥を検出・修正
[ ] 文書化されたプロセスに基づく24/7インシデント対応
Adobe Acrobatの実力を検証する
Acrobatはこの4つの要件を念頭に設計されており、デフォルトの封じ込め機能、幅広いセキュリティエコシステムへの対応、成熟したセキュリティプログラム、そして予測可能な脆弱性対応アプローチを組み合わせています。これらの機能はPDFソリューションによって大きく異なるため、製品選定における重要な評価基準となります。
デフォルトの封じ込め機能
Acrobatはすべてのファイルをサンドボックス内で処理します。サンドボックスとは、前述のOSが強制する境界です。ファイルの解析やレンダリングなど、ほぼすべての処理がこのサンドボックス内で実行されます。サンドボックス外でのアクションが必要な場合、リクエストは実際の権限を持つ唯一のコンポーネントである小規模なブローカープロセスを経由し、すべてのリクエストが検証されます。悪意のあるファイルが脆弱性を悪用した場合でも、攻撃は境界内に封じ込められ、ファイルシステム、ネットワーク、他のアプリケーションへのアクセスが防がれます。封じ込め機能はデフォルトで有効です。このようなサンドボックスアーキテクチャを持たないPDFアプリケーションは、より広範なシステム権限でファイルを処理するため、脆弱性が悪用された場合の潜在的な被害が拡大するリスクがあります。
セキュリティエコシステム全体での検知
Acrobatは世界で最も広く使われているPDFアプリケーションの一つであるため、ウイルス対策ソフトや脅威分析ツールのサンドボックスやスキャンエンジンは、通常AcrobatでPDFを開いてその動作を監視します。別のPDF製品を標的に作られたファイルは、Acrobat上では何も起こらないことが多く、スキャナーがそれを安全と判断してしまう可能性があります。そのファイルは、攻撃対象のソフトウェアが動作するマシンに到達して初めて実害を引き起こします。この傾向は独立した研究者によっても記録されています。使用するソフトウェアの選択は、脅威の封じ込め能力だけでなく、広範なセキュリティスタックが脅威を検知できるかどうかにも影響します。
成熟した透明性の高いセキュリティプログラム
Acrobatは、専任のフルタイムセキュリティチームとセキュア開発ライフサイクル(脅威モデリング、コードレビュー、静的解析、ペネトレーションテスト、メモリおよび競合状態サニタイザーを使った継続的なファジング)によって支えられています。アドビは、リリース前にAcrobat自身のコードへ最先端のAIを適用しています。Acrobatはバグ報奨金プログラムを運営し、独立した研究者をチームの一員として活用しながら、協調的開示を実践し、外部のサマリーだけでなく内部の調査結果を含むセキュリティテストの結果を公開しています。Acrobatの背後には24時間365日対応のインシデント対応チームが控えており、アドビはMicrosoftより「セキュリティISV・オブ・ザ・イヤー」として認定されています。
迅速かつ計画的な修正対応
アドビは、政府のサイバーセキュリティ機関が定めるセキュア・バイ・デザインおよびセキュア・バイ・デフォルトの基準に準拠しています。セキュリティアップデートは定期的かつ計画的なスケジュールで配信され、状況に応じて帯域外の緊急修正も提供されます。これらはユーザーによる操作も管理者による手動再展開も不要で、組織全体に自動的に適用されます。誰の手も借りることなく、確実に保護が届きます。
封じ込めや検出範囲からセキュリティエンジニアリング、脆弱性対応まで、4つの要件すべてにおいて、AcrobatはPDFセキュリティへの包括的なアプローチを実現しています。アドビがすべての要件に真剣に取り組んでいることが、あらゆる規模の組織が最重要文書の処理にAcrobatを選ぶ理由の一つです。
ドキュメントを開くソフトウェアも、インターネットを開くソフトウェアと同じ厳格な基準で評価されるべきです
あらゆる組織はドキュメントに依存しており、組織外の第三者がそのドキュメントを通じて内部への侵入を試みるリスクが高まっています。AIが攻撃者と防御者の双方を加速させる中、最も安全な出発点は、設計段階から脅威を封じ込め、堅固で透明性の高いセキュリティプログラムに支えられ、問題を迅速に修正するソフトウェアです。企業向けPDFソリューション を評価する際は、ITおよびセキュリティチームを意思決定に参加させ、すべてのベンダーに上記4つの要件を満たすよう求めてください。正しい選択は、ドキュメントをはるかに超えるものを守ります。それはドキュメントがアクセスできるすべてのものを守るのです。
アドビの製品セキュリティへの取り組みについて詳しくは、このセキュリティシリーズの他のコンテンツを参照するか、Adobe Trust Center を訪問してください。